
一、引子:它们都叫"失效分析",但答案完全不同
你在一家做汽车电子硬件的公司工作。这天,项目经理同时在催三份文档:
- DFMEA 评审周五要过
- PFMEA 下周二要提交客户
- 功能安全经理问 FMEDA 什么时候能出第一版
你对着屏幕陷入沉思:这三个东西到底有什么区别?能不能只做一个?
再往后想一步——FMECA 和 FMEDA 又是什么关系?还有 MTBF、ESS、FTA……这些词听起来都跟"失效"有关,但它们到底在回答不同的问题,还是同一问题的不同深度?
答案是:它们不是替代关系,而是回答不同层面工程问题的互补工具。
同一块电路板、同一个项目,为什么这几种分析都需要做?因为每套工具关注的维度完全不同——有的看设计缺陷优先级,有的看制造缺陷,有的算失效率绝对值,有的管失效在什么时候发生。
这是本文要解决的问题。
二、六位"选手"的自我介绍
先给每位选手一句话定位。后面我们会逐一拆解它们的差异和关系。
| 方法 | 一句话定位 |
|---|---|
| DFMEA | 设计失效模式分析——"设计中有什么可能坏?哪个最值得修?" |
| PFMEA | 过程失效模式分析——"产线哪个环节最容易做出不良品?" |
| FMECA | 失效模式、影响与临界度分析——"哪个失效既严重又常见?资源往哪投?" |
| FMEDA | 失效模式、影响与诊断分析——"残余危险失效率低于安全阈值吗?" |
| MTBF | 平均无故障时间——"系统平均多久出一次故障(不管安全性后果)?" |
| 浴盆曲线 & ESS | 失效阶段分布与应力筛选——"失效在什么时候发生?能不能在交付前筛掉?" |
这六样工具(再加上 FTA 和 CCA,我们在后面章节展开)构成了现代工程安全与可靠性分析的核心工具箱。
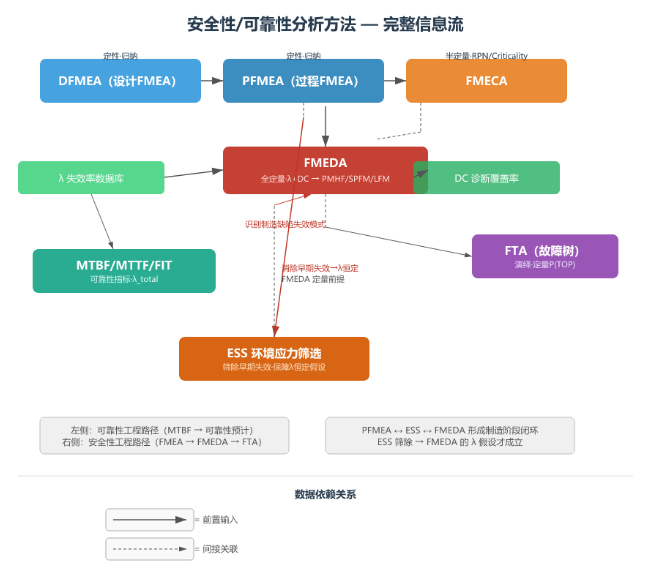
(图:安全分析完整信息流 — 七要素(DFMEA/PFMEA/FMECA/FMEDA/FTA/MTBF/ESS)的关联与数据传递)
三、核心差异:一张总表看明白
我们先用一个 14 维度的横向对比表,快速建立整体认知。
DFMEA、PFMEA、FMECA、FMEDA 核心对比
| 维度 | DFMEA | PFMEA | FMECA | FMEDA |
|---|---|---|---|---|
| 分析对象 | 产品设计(功能/组件) | 制造工序(人机料法环测) | 同 DFMEA(功能/组件) | 硬件电路(元器件级) |
| 分析粒度 | 功能 → 组件 | 工序步骤 | 功能 → 组件 | 每个阻容感IC |
| 定量/定性 | 定性 | 定性 | 半定量 | 全定量 |
| 是否用失效率数据库 | ❌ 经验评分 | ❌ 经验评分 | ⚠️ 可选 | ✅ MIL-217/62380/SN 29500 |
| 是否考虑诊断覆盖 | ❌ | ❌ | ❌ | ✅ 核心要素 |
| 是否区分安全/危险失效 | ❌ | ❌ | ❌ | ✅ 核心要素 |
| 核心输出指标 | RPN = S×O×D | RPN = S×O×D | RPN + 临界度矩阵 | FIT / DC / SFF / SPFM / LFM / PMHF |
| 核心使用者 | 设计工程师 | 工艺/制造工程师 | 系统/可靠性工程师 | 功能安全工程师 |
| 有无建议措施 | ✅ 有(关闭跟踪) | ✅ 有(防错闭环) | ✅ 有 | ❌ 只计算不提供措施 |
| 标准归属 | AIAG/VDA / APQP | AIAG/VDA / IATF 16949 | MIL-STD-1629A / ARP4761 | IEC 61508 / ISO 26262-5 |
| 能否独立过安全审计 | ❌ 辅助支撑 | ❌ 辅助支撑 | ❌ 辅助支撑 | ✅ 核心论证 |
| 跨行业通用性 | 高 | 高 | 中(航空/军工为主) | 中(需功能安全标准驱动) |
| 评审可重复性 | 低(主观打分差异大) | 低 | 中 | 高(数据驱动,可复现) |
- DFMEA 和 PFMEA 都是定性工具,靠工程师经验打分,结果因人而异
- FMECA 是半定量桥梁,加了概率等级但仍然是评分制
- FMEDA 是全定量工具,每个数字都有标准库支撑,可审计可复现
四、演进关系:一张图看懂四者的"辈分"
这四种方法不是同时出现的,它们经历了超过 70 年的演进:
1949 年 - 起源:MIL-P-1629,美国军方发布最早的失效模式分析标准。
1974 年 - 正式化:改号为 MIL-STD-1629,FMEA 方法正式标准化,纯定性分析。之后分支演化为 DFMEA(设计焦点)和 PFMEA(制造焦点)。
1980 年 - 半定量化:MIL-STD-1629A 增加 FMECA,在 FMEA 基础上引入"临界度"评级。
1994 年 - 全定量化:Dr. William M. Goble 命名 FMEDA(该技术自 1988 年起开始发展,由为满足 IEC 61508 而进行的定量诊断能力评估需求驱动),引入失效率数据库、诊断覆盖、安全/危险失效分类。
用一句话总结演进脉络:
从"大概判断"到"精确计算",从"经验驱动"到"数据驱动",从"排序工具"到"合规工具"。
五、本质差异:RPN 评分 vs 定量计算
RPN 的局限(DFMEA / PFMEA)
DFMEA 和 PFMEA 的核心工具是 RPN(Risk Priority Number)——严重度(1~10)× 频度(1~10)× 探测度(1~10),三个维度相乘得到最终评分。听起来简单直观,但业界早已认识到它的固有局限:
- 无客观基准:不同团队对同一失效模式可能给出完全不同的评分
- 非线性放大:1 分偏差就可能导致 RPN 跳跃几个等级
- 阈值无依据:RPN > 100 才需要采取措施?谁定的?为什么?
- 不区分安全失效:一个导致人身伤害的失效和一个小故障,都用 S/O/D 打分
- 不可跨项目比较:A 项目的 RPN 80 和 B 项目的 RPN 80 没有可比性
- 已被 AP 替代:2019 年 AIAG/VDA 联合 FMEA 手册已引入 Action Priority (AP) 取代 RPN 作为优先级排序方法,但 RPN 在许多行业的内部流程中仍在沿用
FMECA 的临界度逻辑
FMECA 在 RPN 基础上增加了概率参考。MIL-STD-1629A 定义了两种临界度计算方法:
- 定量临界度(Task 101):公式 C_m = β × α × λ_p × t,用到失效率数据
- 定性临界度(Task 102):严重度等级 × 发生概率等级(A~E),映射到临界度矩阵分区
临界度矩阵将"严重度×概率"映射到四个优先级区间。比 RPN 多了概率维度,但仍然是等级评分而非物理失效率。
FMEDA 的全定量逻辑
FMEDA 完全不同——它来自 IEC 61508 功能安全标准,目标是回答一个法律级的问题:你的硬件够安全吗?
FMEDA 不是由单一公式定义的,它是一套结合故障模式分类、诊断覆盖和架构的分析方法论。对于最简单的 1oo1(单通道)架构,危险失效率可以简化为 λ_D × (1 - DC),但对于冗余架构(如 1oo2、2oo3)的 PMHF 计算需要更复杂的公式(含双点故障 DPF 项)。
三个核心安全度量(ISO 26262-5:2018):
- SPFM(单点故障度量)= 1 - Σ(λ_SPF + λ_RF) / Σ λ_total
- LFM(潜伏故障度量)= 1 - Σ λ_MPF_latent / Σ(λ_MPF + λ_S)
- PMHF(每小时危险失效率)估算公式见 ISO 26262-5:2018 Annex F.2:
PMHF ≈ Σλ_SPF + Σλ_RF + λ_MPF,DPF_latent
每个数值都有可追溯来源(标准库或厂家数据),结果可审计、可复现。
四者不能相互替代的根本原因
- DFMEA 回答:这个失效模式值得花精力关注吗?
- PFMEA 回答:制造过程的哪个环节最可能出问题?
- FMECA 回答:哪些失效模式既严重又容易发生(临界)?
- FMEDA 回答:这个硬件的残余危险失效率够低吗?
前三个是优先级排序工具,最后一个是合规论证工具。没有 DFMEA 的失效模式清单,FMEDA 可能遗漏非直观失效;没有 FMEDA 的数据支撑,DFMEA 无法量化安全风险。
六、概念混淆:8 条常见误区
概念混淆是工程实践中最常见的问题。下面 7条,你踩过几个?
误区 1:「FMEDA 替代了 DFMEA」
❌ 常见说法:有了 FMEDA 算定量数据,为什么还要做 DFMEA?
✅ 真相:FMEDA 不包含 S/O/D 评估,不产生建议措施,不替代 DFMEA 的失效模式识别功能。恰恰相反,DFMEA 的失效模式清单是 FMEDA 的重要输入。DFMEA 负责"找到所有可能的失效",FMEDA 负责"算算这些失效有多危险"。
误区 2:「FMECA 就是带数字的 FMEA」
⚠️ 部分正确,但关键一步之差:FMECA 的"数字"是评分等级(A~E),不是物理失效率(FIT)。FMECA 不能替代 FMEDA 进行安全合规论证——安全审计不接受"严重度等级 8 × 概率等级 C = 临界度 II"这样的论据,他们要的是实打实的数据。
误区 3:「RPN 和 FIT 可以相互转换」
❌ 完全不能。RPN 是 1~10 主观评分的乘积(无量纲等级),FIT 是每 10⁹ 小时的失效次数(物理量纲)。一个是经验判断的排序,一个是科学测量的数据,没有换算公式。
误区 4:「PFMEA 和硬件安全分析无关」
❌ 危害很大误区。制造缺陷(焊接虚焊、PCB 分层、元器件错贴)是现场故障的重要来源。PFMEA 识别出的关键制造失效,需要反馈到 DFMEA,再评估是否需要安全机制覆盖。ISO 26262 体系里,PFMEA 虽然不直接参与安全论证,但它的输出是功能安全完整性的保障。
误区 5:「FMEDA 只需要做一次」
❌ 大错。BOM 变更、器件替换、诊断策略调整——全部需要重新计算。FMEDA 是硬件开发的活文档,随设计迭代同步更新。
误区 6:「MTBF 高 = 功能安全好」
❌ 这是最容易误解的一条,我们下一章专门展开。
误区 7:「FMEA 在安全标准中不重要」
❌ ISO 26262-2 的确认评审推荐使用 DFMEA 作为安全案例支撑材料。航空 ARP4761 将 FMEA/FMECA 列为 PSSA/SSA 的正式组成部分。审计师(尤其是航空侧)会检查 DFMEA 是否与 FMEDA 的失效模式清单一致。 不一致?审计不过。
文章来源于网络,版权归原作者所有,侵删。